PDF更新しないとどうなる?放置が招くウイルス感染の罠と対処法
パソコンやスマートフォンの画面の隅に表示される「Adobe Acrobat Readerのアップデートが利用可能です」という通知。「作業中だから後でいい」「別に今のままでも閲覧できているから困らない」と、何週間も更新ボタンを押さずに先送りしていないでしょうか。しかし、その何気ない数回のクリックの見送りが、端末内の機密情報や個人情報を丸ごとサイバー攻撃者に明け渡す引き金になり得ます。
PDF閲覧ソフトの更新は、単なる新機能の追加ではなく、システム内部の致命的な欠陥を塞ぐ防壁の修復作業です。2026年現在、攻撃者は文書ファイルを開いた瞬間にパソコンを乗っ取る手口を高度に自動化させています。通知を放置した端末が直面する現実的な脅威のメカニズムから、偽の警告画面に騙されない見分け方、安全かつ確実に最新環境を維持する手順までを現場目線で紐解きます。
📌 【この記事の重要ポイントまとめ】
- 要点1:PDF更新を放置すると、細工されたファイルを「開くだけ」でウイルス感染や端末の遠隔操作を許す重大な脆弱性に晒される。
- 要点2:攻撃者は公表された脆弱性を数日以内に兵器化するため、更新を先送りする「時間の空白」こそが最大の標的になる。
- 要点3:画面に突如現れる偽のアップデート通知詐欺に注意し、公式ソフト内の正規ルートから手動または自動更新を行うことが鉄則。
【核心回答】PDF更新しないとどうなる?放置が引き起こす決定的なリスク
「PDF更新しないとどうなるのか」という疑問に対する端的な答えは、「細工されたPDFファイルを閲覧しただけで、PCやスマートフォンがマルウェアに感染し、遠隔操作や情報漏洩を許す状態に陥る」というものです。多くのユーザーは「不審なリンクを踏まない」「怪しい実行ファイル(.exeなど)を開かない」ことで安全を保てると思い込んでいますが、PDFのセキュリティホールを突く攻撃において、その常識は一切通用しません。
情報処理推進機構(IPA)やJPCERT/CCが随時発表しているAdobe Reader脆弱性ニュースでは、深刻度が最も高い「緊急(Critical)」に分類されるバグが毎月のように報告されています。これらの脆弱性は、専門用語で「任意のコード実行」と呼ばれるものです。攻撃者が用意した特殊な悪意あるPDFをリーダーソフトで開くだけで、背後で勝手に不正なプログラムがダウンロードされ、実行権限が奪われてしまいます。
更新を怠ることで生じる決定的なリスクは、主に以下の3点に集約されます。
- ゼロデイ攻撃を含む標的型攻撃の餌食になる:攻撃者はパッチ(修正プログラム)が配布された直後、修正内容を逆解析(リバースエンジニアリング)して脆弱性の構造を暴き、未更新の端末を狙い撃ちにします。
- 社内ネットワーク全体への感染拡大:テレワーク端末や業務PCが1台でも感染すると、LAN内のファイルサーバーやクラウドストレージを経由してランサムウェアが蔓延し、企業活動が停止する事態に発展します。
- ブラウザ閲覧経由でのサイレント侵入:メール添付ファイルだけでなく、改ざんされたウェブサイト上に埋め込まれたPDFインライン表示機能を経由し、ページを開いただけでバックグラウンド感染させられる危険性があります。
「閲覧できているから問題ない」という認識は、セキュリティの世界では「鍵の壊れた玄関ドアを開け放したまま生活している」ことと同義です。更新通知を消し続ける行為は、攻撃者に対して自ら無防備な背中を晒し続けている事実に他なりません。
【手口暴露】PDFウイルス感染のからくりと巧妙化するサイバー攻撃の実態
なぜ文字や図表を表示するだけのドキュメント形式であるPDFが、これほど危険な侵入経路になってしまうのでしょうか。その理由は、PDFという規格が持つ「極めて高度な多機能性」にあります。現代のPDFは単なる電子ペーパーではなく、JavaScriptの実行機能、3Dオブジェクトの描画、フォントの埋め込み処理、外部URLとの通信など、実質的に独立した小さなオペレーティングシステムに近い複雑な構造を持っています。
悪意ある攻撃者が用いるPDFウイルス感染手口は、主にこの複雑な処理系に潜む「バッファオーバーフロー」や「メモリ破壊のバグ」を狙ったものです。ドキュメント内に極端に長大なデータや不正なスクリプトを隠しておき、ソフトウェアがそのデータを読み解こうとした瞬間にメモリ空間を意図的に溢れさせます。その結果、正規の処理ルーチンが狂わされ、メモリ上に滑り込ませておいた攻撃用コード(シェルコード)へ制御が移ってしまいます。
業務現場での騙しの手口も極めて巧妙です。「請求書_2026年3月度.pdf」「未払い金に関する督促状.pdf」「セキュリティ設定変更のお願い.pdf」といった、日常業務で開かざるを得ない件名とファイル名が付けられ、取引先や社内役員になりすまして送られてきます。ファイルを開いたユーザーの画面には、ごく普通の精巧な請求書や見積書が表示されているため、本人は不正な事象が起きたことに一切気づきません。しかしその裏側では、すでにキーストロークの監視ツール(キーロガー)やバックドアがインストールされ、クラウドサービスのログイン情報や機密データが攻撃者のサーバーへ送信され始めています。
【数値で比較】アップデート実施・未実施・サポート終了版のリスク対比表
日常的に最新状態へアップデートしている端末と、更新を先送りしている端末、そしてすでにメーカー保証が切れた古いバージョンを使い続けている端末では、直面する危険度に天と地ほどの開きが存在します。実態を比較表に整理しました。
| 運用ステータス | 脆弱性の残存率・推定被害確率 | 一般的な基準・相場感 | 編集部の見解・評価 |
|---|---|---|---|
| 最新版へ即時アップデート (自動更新有効) | 公知の脆弱性 残存率 0% 未知のゼロデイ攻撃を除き、既知の脅威をほぼ100%遮断 | IPAおよび業界標準ガイドラインが強く推奨する必須レベル | 最も低コストで最大の防御効果。業務効率への影響も最小限に抑えられる最善の選択肢。 |
| 更新通知を1〜3ヶ月放置 (保留・手動未実施) | 危険度:高 未修正の既知脆弱性が10〜30件以上蓄積。エクスプロイト攻撃の標的化 | 一般企業の約25〜30%で見られる危険な遅延状態 | 攻撃コードが公表された後の「無防備な時間枠」が長期化しており、感染事故は時間の問題。 |
| Acrobat Readerサポート終了版 (旧バージョン固定) | 危険度:破滅的(100%無防備) 累積数百件の既知バグが恒久的に放置され修正パッチ提供なし | セキュリティ監査で一発不合格となる完全なコンプライアンス違反 | ネット接続端末での使用は論外。直ちにアンインストールし、サポート対象の最新版へ移行必須。 |
特に注視すべきは、アドビ製品におけるAcrobat Readerサポート終了のサイクルです。製品のリリースから約5年が経過するとメーカーによる公式サポート(製品寿命:EOL)を迎え、新たなセキュリティホールが発見されても修正パッチが二度と提供されなくなります。過去のバージョンを使い続けることは、セキュリティの観点からは致命的な過失となります。

【実態検証】利用者の生の声と「更新を先送りしてしまう」心理的背景
これほどのリスクが叫ばれているにもかかわらず、なぜ多くの現場で更新が後回しにされてしまうのでしょうか。SNSや質問サイト、社内情シス担当者への取材から浮かび上がるPDF更新しない理由とリスクのリアルな声を集約すると、そこにはユーザー特有の心理的メカニズムが見えてきます。
「書類を作成している最中に突然ポップアップが出てきて、再起動を要求されるのがストレス」「過去にソフトウェアをアップデートしたら動作が重くなったり、プラグインが動かなくなったりした経験がありトラウマになっている」「無料ビューアの更新ごときでウイルスに感染するなんて大げさだと思っている」といった声が数多く聞かれます。
人間には、差し迫った危険を直感できないときに「自分だけはトラブルに遭わないだろう」と過小評価する「正常性バイアス」が働きます。さらに、作業を妨げられたくないという「心理的リアクタンス(行動の自由を制限されることへの反発)」が重なり、更新通知の「後で通知する」ボタンを無意識にクリックしてしまうのです。
また、過去のアップデート不具合から生じる「現状維持バイアス」も根深く存在します。「動いているシステムには触るな」という古いIT運用の教条主義が個人のデスクトップにまで波及し、結果として最も危険な状態を自ら作り出している実態が浮き彫りになっています。
一般に知られていない盲点とネットの誤解|偽通知の見分け方と不具合対処
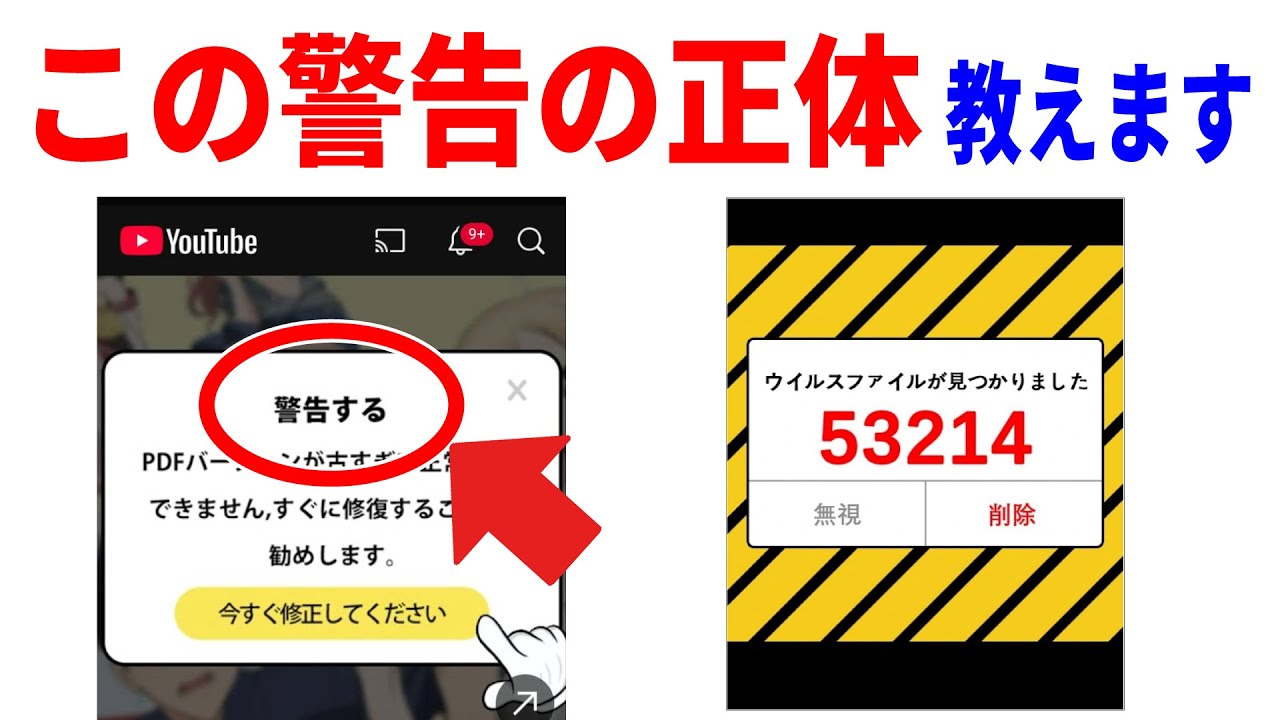
アップデートをめぐる現場の混乱に拍車をかけているのが、サイバー犯罪者が仕掛ける「偽のアップデート通知」です。ウェブサイトを閲覧している最中に、突如画面全体に「Adobe Acrobat Readerが古くなっています!今すぐ更新して安全を確保してください」といった大々的な警告バナーが表示された経験を持つ読者も多いはずです。
ここで絶対に知っておくべき盲点は、「ブラウザの画面の中に表示されるアップデート要求は、99.9%がマルウェアをインストールさせるための偽物である」という事実です。
PDF更新偽通知の見分け方として、以下のチェックポイントを徹底してください。
- 通知の発信元:本物の更新通知は、Windowsの右下タスクトレイやMacの通知センター、あるいは起動中のAdobe Acrobat Readerアプリ自体から表示されます。ブラウザのタブ内で表示されるものは偽物です。
- ダウンロードされるファイル名:本物のインストーラーは公式サイトから安全に取得されますが、偽物は「setup.iso」「adobe_update.js」といった実行形式やスクリプトファイルを直接落とそうとします。
- 不安を煽るカウントダウン:「あと3分でPCがロックされます」といったカウントダウンタイマーや警告音を伴うものは、典型的なサポート詐欺・フィッシング攻撃です。
一方、正当な更新を行った後に「ファイルが開けない」「文字化けする」といったトラブルが生じるケースも稀に存在します。そうしたPDF開けない不具合対処法としては、慌てて旧バージョンに戻すのではなく、以下の手順を踏むのが鉄則です。
- 環境設定のリセット:Acrobat Readerの「環境設定」>「セキュリティ(拡張)」を開き、「起動時に保護モードを有効にする」のオン・オフを切り替えて動作を検証する。
- キャッシュの破損解消:アドビ公式が提供する「Acrobat Cleaner Tool」を用いて一度関連ファイルを完全にクリーン削除した上で、公式サイトから再インストールを行う。
- 関連付けの再設定:Windowsの「既定のアプリ」設定で、PDFを開くプログラムが別の非対応アプリに勝手に切り替わっていないかを確認する。
安全に最新環境を維持する完全手順|手動確認から自動化までのロードマップ
日常の作業を妨げず、かつ最高水準の安全性を確保するためのPDFセキュリティ対策詳細まとめとして、今すぐ実行できる具体的なメンテナンス手順を整理します。
まずは、現在インストールされている環境が最新であるかどうかを確認しましょう。PDF最新バージョン確認方法は非常にシンプルです。
- Adobe Acrobat Readerを起動します。
- メニューバーから「ヘルプ(H)」をクリックします。
- 「Adobe Acrobat Reader について」を選択すると、現在のバージョン情報(例:2026.001.xxxxx)が表示されます。
通知を待たずに今すぐ安全を確保したい場合は、Adobe Acrobat Reader手動更新を実行します。同じく「ヘルプ」メニュー内にある「アップデートの有無をチェック」をクリックするだけで、最新の修正パッチの有無がサーバーに照会され、数クリックで適用が完了します。
毎回の手動確認が煩わしいと感じる場合は、Adobe Reader自動更新設定を有効にしておくことが最も推奨される防衛策です。
- Windowsの場合:Acrobat Readerの「メニュー」>「環境設定」>「アップデーター」を開き、「自動的にアップデートをインストールする」にチェックが入っていることを確認します。バックグラウンドで安全にパッチが適用されるため、業務の手を止める必要がなくなります。
- Macの場合:Mac App Store経由で導入している場合はApp Storeの自動更新設定に準拠し、アドビ公式サイトから導入した場合は環境設定内の自動アップデート項目を有効化します。
【プロの結論】即時アップデートすべき環境と段階的検証が必要な環境の判断基準
すべてのユーザーが一律に「今この瞬間にボタンを押すべき」かといえば、利用形態に応じた現実的な判断基準が存在します。リスク管理のプロとして提示する基準は以下の通りです。
【即時アップデートを絶対に優先すべき環境】
- 個人のプライベートPC、スマートフォン、タブレット端末全般。
- 社外からのメール添付ファイルや、インターネット上の資料を日常的にダウンロード・閲覧する一般業務PC。
- 機密情報やオンラインバンキング、顧客データを扱っている端末。
これらの環境では、更新しないことによるセキュリティリスクが、万が一の動作不具合リスクを圧倒的に上回ります。迷うことなく自動更新を常時オンに設定してください。
【検証を経てから段階的に適用すべき特殊環境】
- 独自の基幹システムや専用のプラグインがPDFリーダーと密接に連携しているエンタープライズ環境。
- 医療機器や工場の制御ラインなど、特定バージョンの動作保証が必須となる専用端末。
こうした環境下では、情シス部門が検証環境で数日間の動作確認(リグレッションテスト)を行った上で、社内配布ツール(SCCMやMDMなど)を用いて一括配信するのが定石です。ただし、この場合でも公表から「最長2週間以内」の適用完了を目指す社内ポリシーを敷くことが、現代のサイバー攻撃スピードに対抗するための防衛境界線となります。
【pdf更新 しない と どうなる】に関するよくある質問(FAQ)
Q1:PDFの更新は毎回数分待たされて面倒ですが、どうしても今すぐやらないと危険ですか?
A1:公表された脆弱性の多くは、数日以内に攻撃コードがネット上に出回ります。どうしても取り込み中であれば数時間程度の延期はやむを得ませんが、当日の業務終了時や退勤前には必ず更新を実行し、未更新のまま翌週以降へ放置することは絶対に避けてください。
Q2:Adobe Acrobat Readerの更新通知と、ウェブサイト閲覧中に出る「更新してください」という警告は何が違うのですか?
A2:ブラウザのウェブページ上に表示される警告は、ほぼ100%がウイルス感染を目的とした偽物(フェイクアラート)です。本物の更新は、パソコンのタスクバーやアプリ自体の「ヘルプ」>「アップデートの有無をチェック」からしか行われません。不審なウェブ警告のボタンは絶対にクリックしないでください。
Q3:ブラウザ(Google ChromeやMicrosoft Edge)の内蔵PDFビューアを使っていれば、更新を気にしなくても安全ですか?
A3:ブラウザ内蔵のPDF機能は、ブラウザ自体のアップデートと連動してパッチが適用されるため比較的安全です。ただし、パソコン内に古いAdobe Acrobat Readerがインストールされたまま残っていると、メール添付ファイルを開く際にそちらが勝手に起動し、脆弱性を突かれる危険性があります。使わないリーダーソフトはアンインストールするか、常に最新へ保つ必要があります。
まとめ:放置リスクを断ち切り、安全なデジタル作業環境を保つために
「たかが文書ファイルを見るだけのアプリ」という油断こそが、現代の巧妙なサイバー攻撃者が最も好む侵入経路です。PDFの更新を放置する行為は、開くだけで端末を乗っ取られる致命的な脆弱性を放置することであり、個人情報の流出やランサムウェア感染という破滅的な結末を招きかねません。
画面の向こうにいる攻撃者は、あなたが「後で更新しよう」と先送りにしたその隙を狙っています。安全を確保するために必要な行動は、決して難しくありません。ブラウザ上の怪しい偽警告を無視し、正規のソフトから自動更新設定を有効にするか、今すぐヘルプメニューから手動更新を実行することです。日々のわずか数クリックのメンテナンスが、あなたの大切なデータと業務環境をサイバー犯罪の脅威から確実に守り抜きます。 (出典: pdf更新 しない と どうなる(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。