医療情報システム安全管理ガイドライン改定!2026年最新対策の全貌
地域の中核病院から街のクリニックに至るまで、医療機関を標的としたサイバー攻撃の脅威はもはや対岸の火事ではない。電子カルテの暗号化や身代金要求といったランサムウェア被害により、数週間にわたって外来診療や救急受け入れの完全停止を余儀なくされる事例が相次いだ。こうした医療危機の深刻化を受け、厚生労働省は2026年6月、実質的な指針となる「医療情報システムの安全管理に関するガイドライン 第7.0版」を公表した。
2023年に策定された第6.0版から3年、オンライン資格確認の義務化や電子処方箋の普及など、医療DXは急速に進展した。しかし、利便性の裏側に潜むセキュリティの脆弱性と、現場のリソース不足という構造的欠陥は今なお解消されていない。2026年の医療現場が直面するリスクの実態と、新ガイドラインで示された決定的な対策のポイントを調査報道の視点から徹底解説する。
📌 【この記事の重要ポイントまとめ】
- 要点1:厚生労働省が2026年6月に「第7.0版」を公表し、従来の構成を刷新して「保守委託機関編」を新設するなどサプライチェーン対策の強化を明示した。
- 要点2:相次ぐランサムウェア被害の教訓から、二要素認証の対象明確化やオフラインバックアップ、BCP(事業継続計画)確認表の遵守が病院経営陣の法的・管理的責任として義務づけられた。
- 要点3:「うちは紙カルテだから関係ない」という認識は危険であり、オンライン資格確認やネットワーク端末を1台でも院内に置くすべての診療所に安全管理体制の構築が求められている。
医療機関が直面するサイバー攻撃の脅威と厚労省ガイドライン改定の背景
かつてサイバー攻撃といえば、軍事機関や大手金融機関が狙われるものという認識が一般的だった。しかし今、ハッカー集団の標的は医療機関へと明確にシフトしている。その最大の理由は、「人命を預かる医療機関は身代金を支払う可能性が高い」という冷酷な計算が働いているためだ。
報道関係者の取材や警察庁の統計データによると、国内における医療機関サイバー攻撃事例は、地域医療を支える公立病院や中核病院に集中している。大阪急性期・総合医療センターや半田市立半田病院などで起きた大規模なシステム障害では、電子カルテシステム全体が暗号化され、紙伝票による診療への後退、救急搬送の受け入れ拒否、手術の延期など、地域医療インフラが長期にわたり麻痺した。復旧までにかかった期間は数か月に及び、システム改修や調査に投じられた費用は数億円規模に達している。
侵入経路の多くは、病院が独自に強固なファイアウォールを築いていたとしても、外部委託事業者のリモート保守回線やVPN機器の脆弱性を突く「サプライチェーン攻撃」であった。病院側の担当者が把握していない経路から侵入され、ドメインコントローラーが掌握されて一気にランサムウェアをばら撒かれる手口が定着している。
厚生労働省が2023年の第6.0版に続き、2026年6月に第7.0版へと踏み込んだ背景には、従来の「努力義務」や「ガイドラインによる推奨」だけでは巧妙化する攻撃を防ぎきれず、医療崩壊に直結するという危機感がある。今回の改定は、単なるIT技術の推奨基準ではなく、医療法に基づく立ち入り検査とも直結する「医療安全の必須要件」へと位置づけが引き上げられたことを意味している。
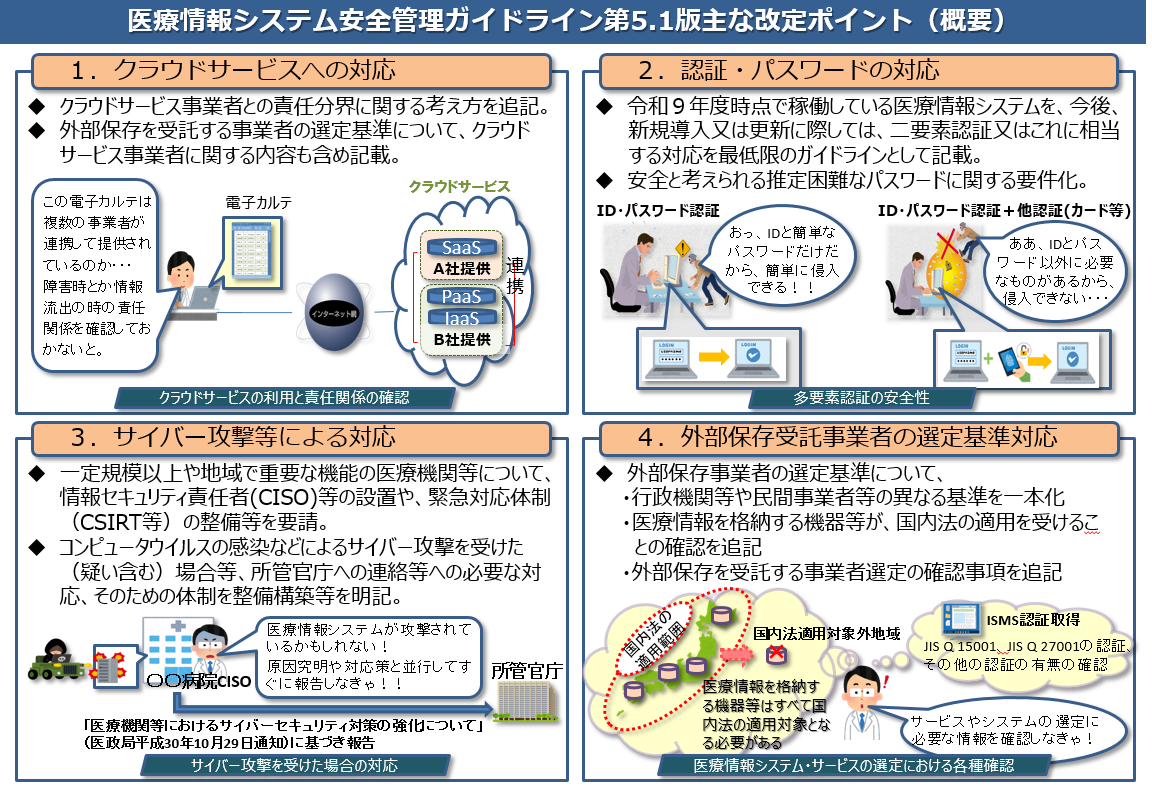
【改定ポイント詳細まとめ】第6.0版から第7.0版へ進化した5つの決定的変更
2026年6月に公表された「医療情報システムの安全管理に関するガイドライン 第7.0版」は、構造そのものが根本から見直された。医療現場が押さえるべき主要な改定ポイントは以下の5点に集約される。
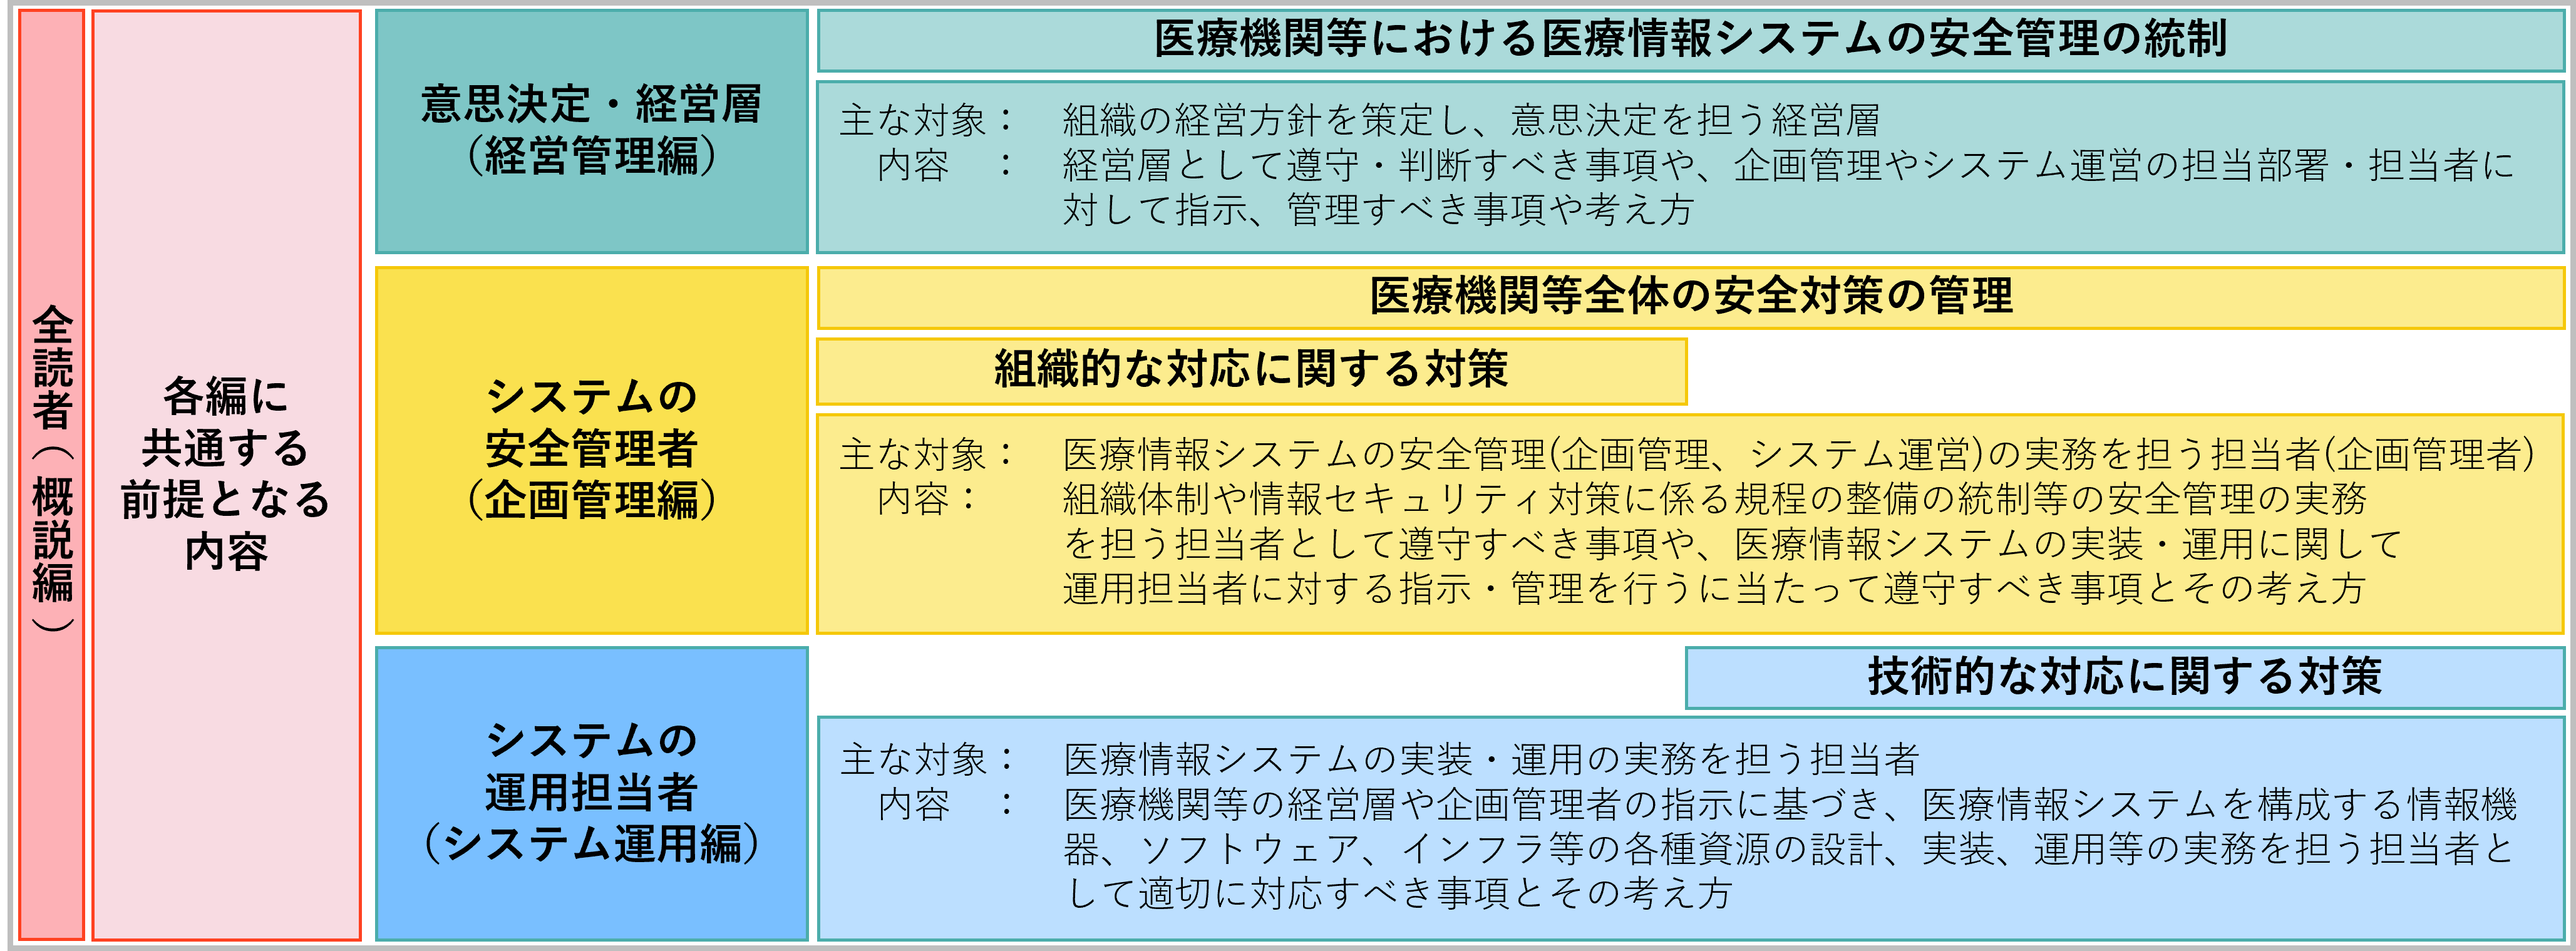
第一に、ドキュメント全体の「5編構成」への移行と「保守委託機関編」の新設だ。第6.0版までは「概説編」「経営管理編」「企画管理編」「システム運用編」の4編構成だったが、外部ベンダーの責任範囲を明確化するため、新たに保守委託機関向けの編が独立して設けられた。これにより、病院側だけでなくシステム提供事業者に対しても、厳格なセキュリティ要件の順守が直接的に求められるようになった。
第二に、二要素認証(多要素認証)の適用対象の明確化である。従来は「重要情報へのアクセス時」といった抽象的な表現にとどまっていたが、第7.0版ではリモートアクセス環境はもちろんのこと、院内LAN経由であっても電子カルテ管理者権限へのアクセスや、外部と接続された端末へのログイン時には二要素認証の導入が明確な基準として規定された。
第三に、ランサムウェア被害を前提としたBCP(事業継続計画)とオフラインバックアップの実装義務化だ。厚労省が策定した「サイバー攻撃を想定した事業継続計画(BCP)策定の確認表」に基づき、暗号化攻撃を受けない物理的または論理的に遮断されたバックアップ体制を維持し、最低でも年1回のデータ復旧訓練を行うことが盛り込まれた。
第四に、クラウド事業者選定基準の高度化である。経済産業省・総務省が策定した「医療情報を取り扱う情報システム・サービスの提供事業者における安全管理ガイドライン第2.0版」と完全に平仄を合わせ、ISMAP(政府情報システムのためのセキュリティ評価制度)登録の有無や、SLA(サービス品質保証契約)におけるデータ主権の所在確認が選定基準として組み込まれた。
第五に、医療情報安全管理責任者の権限明確化と経営陣のガバナンス責任の強化だ。これまでは名目上の役職に形骸化しがちだった責任者に対し、経営会議への直接報告義務と、セキュリティ対策費用の予算編成に関与する明確な権限が付与される枠組みが整えられた。
【徹底比較】ガイドライン第6.0版 vs 第7.0版の新旧対比と要求水準データ
医療機関の経営陣やシステム担当者が具体的な実務へ落とし込む際、旧版と最新版でどのような差が生じているのかを正確に把握する必要がある。以下の比較表にその要点を整理した。
| 項目 | 詳細・数値データ(第7.0版) | 旧基準(第6.0版) | 編集部の見解・評価 |
|---|---|---|---|
| 構成体系 | 全5編構成(保守委託機関編を新設) | 全4編構成(システム運用編内に委託先規定) | ベンダー丸投げを防ぎ、委託先監査の実効性を高める抜本的改革。 |
| 認証要件 | リモート保守・管理者権限の二要素認証必須化 | 多要素認証の「推奨」および一部要件化 | ID・パスワードのみの運用は明確なガイドライン違反と判定される水準。 |
| バックアップ体制 | 論理的/物理的オフライン保存+復旧演習年1回 | ネットワーク接続バックアップも許容(運用依存) | 「バックアップごと暗号化された」過去の被害を根絶するための現実的解。 |
| 外部委託管理 | 委託先におけるアクセスログの常時記録と定期提出 | 契約書上の守秘義務および安全配慮条項の確認 | 契約書を取り交わすだけでなく、実際の監査証跡が問われる段階へシフト。 |
| チェックリスト運用 | サイバーセキュリティ対策チェックリストの年次提出 | 自主点検用ツールとしての位置づけが主 | 立入検査(医療法第25条)の重点確認項目と連動し、経営リスクに直結。 |
上表が示す通り、第7.0版の最大の特徴は「運用の実効性」を数値や客観的証拠(エビデンス)で証明させる仕組みへと舵を切った点にある。単に規則を定めた規程集を棚に並べておくだけでは、監査をクリアすることはできない。
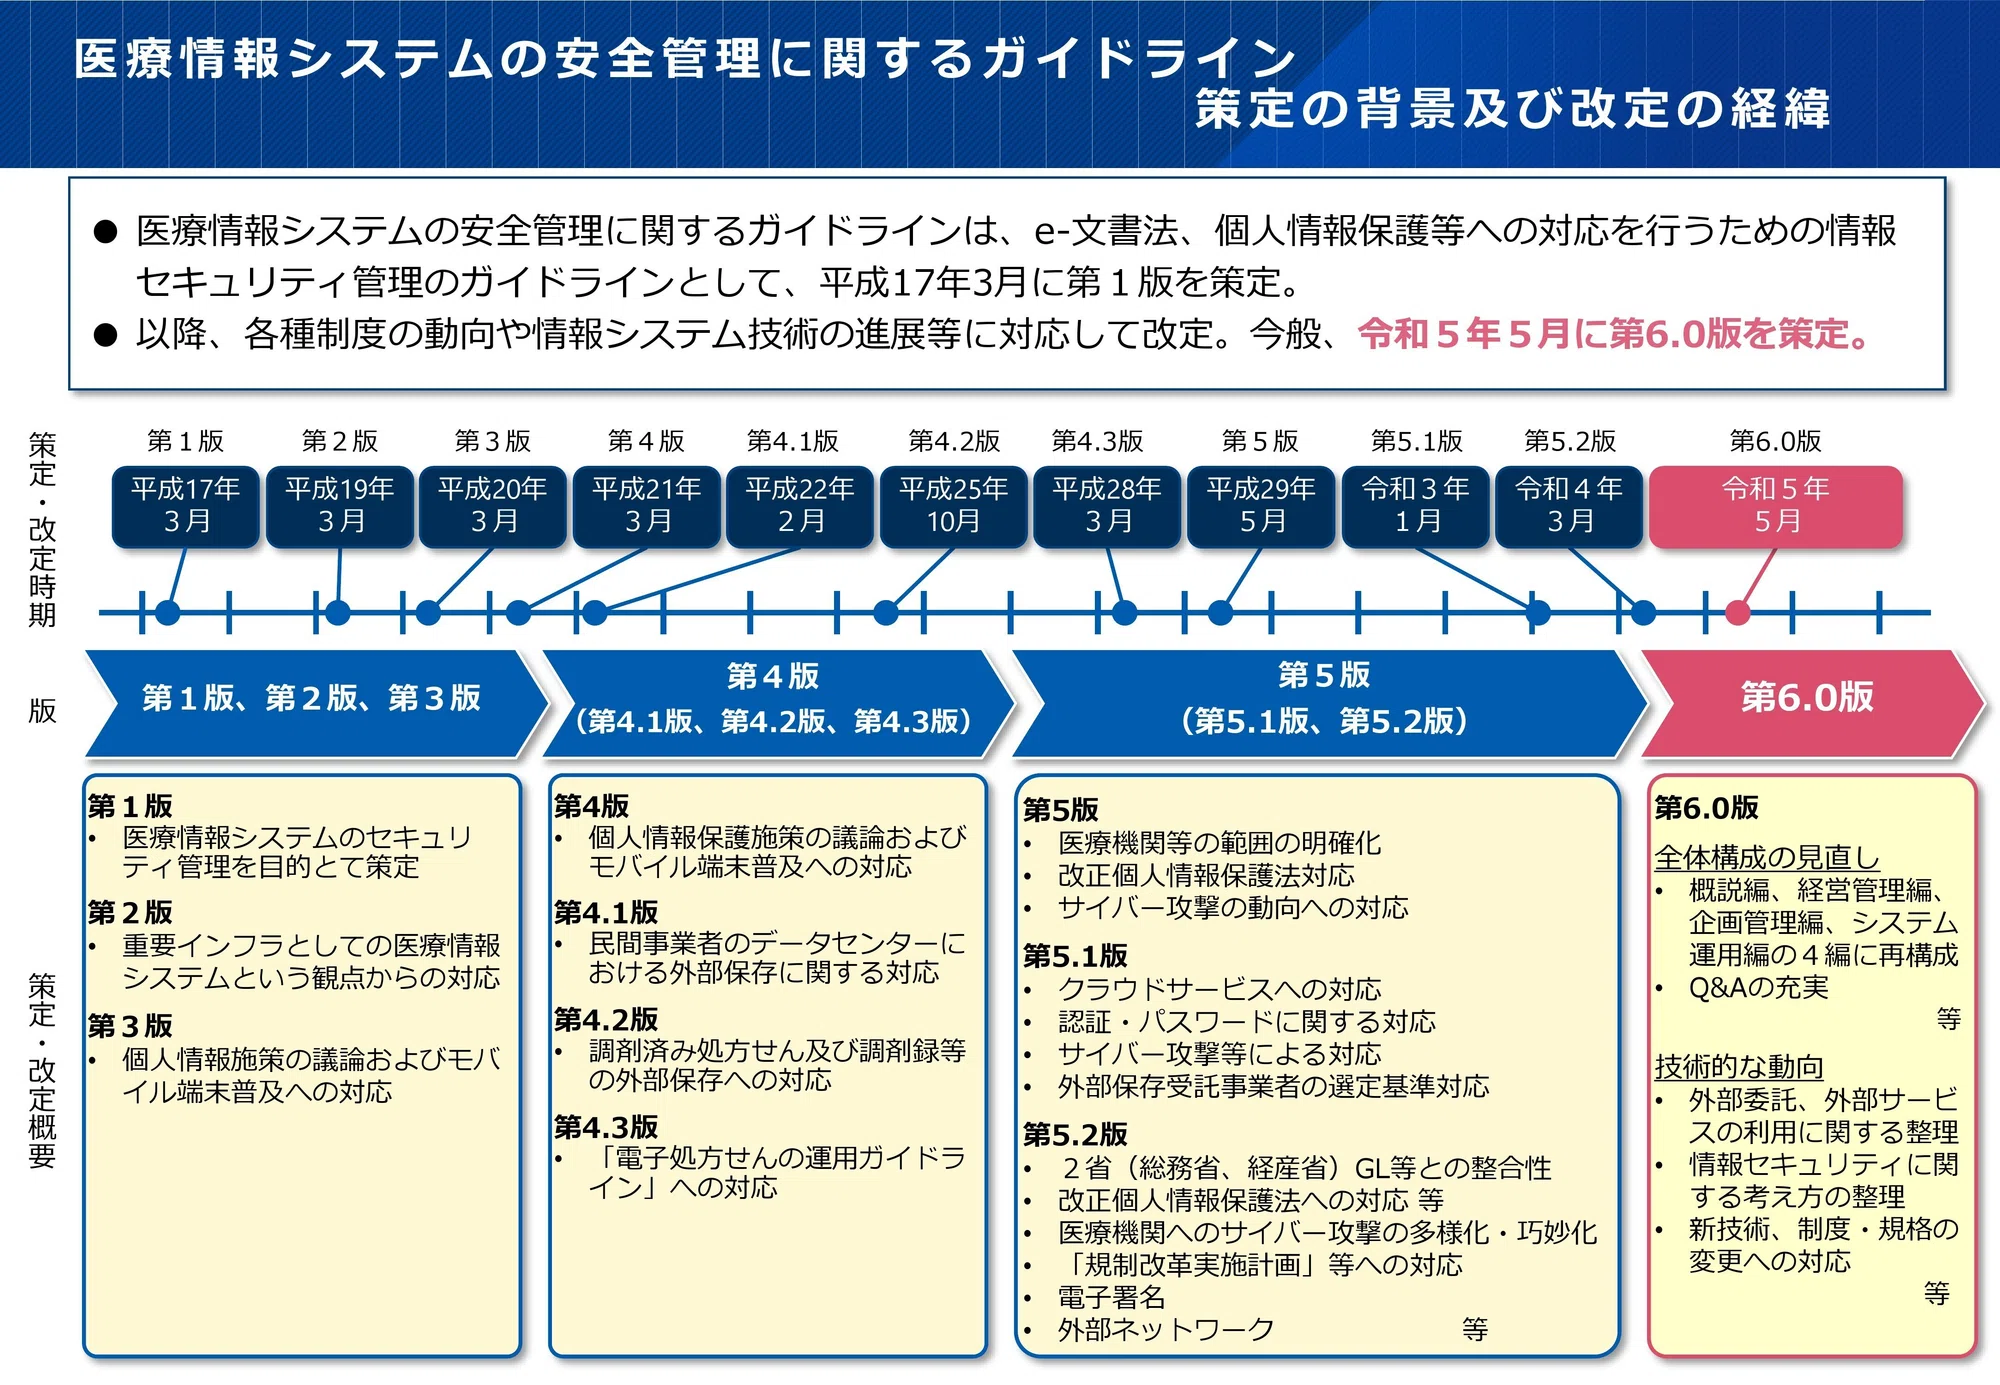
【実態検証】利用者の生の声と現場目線で見えたリアルの摩擦
ガイドラインがどれほど精緻に策定されようとも、それを運用するのは医療従事者である。当編集部が病床数200床規模の地域病院関係者や個人開業医に取材を行ったところ、ガイドラインの理想と現場の現実の間にある深刻な摩擦が浮き彫りになった。
関東地方の民間病院でシステム運用を担当する職員は、次のように胸の内を明かした。
「院長や理事長は『国が言う通りに対策しろ』と指示を出しますが、情報システム室の専任要員は私を含めてたった2人です。通常業務である電子カルテのトラブル対応や端末キッティングに追われ、委託業者のアクセスログ監査やオフラインバックアップの検証演習まで手が回りません。外部のセキュリティ専門業者(MSSP)を雇うにも年間数百万円規模の予算が必要で、病床稼働率に追われる経営会議では後回しにされてしまうのが本音です」
SNSや医療情報技師が集うオンラインコミュニティでも、二要素認証の導入をめぐる医師や看護師とのあつれきに関する投稿が後を絶たない。
「1分1秒を争う急変時に、スマートフォンの認証アプリを開いてワンタイムパスワードを入力しろと言われても無理がある」
「非常勤医師が日替わりで当直に入る中、個人の端末に認証アプリを入れさせることへの抵抗感が強い」
こうした声は、単なる怠慢ではなく、医療現場特有のスピード感とセキュリティ要件の衝突を象徴している。
診療報酬における「サイバーセキュリティ対策評価」の新設など、一定の財政支援策は講じられつつあるものの、現場の肌感覚としては「機器の更新費用や外部SOC(セキュリティ監視センター)の委託費用には遠く及ばない」というのが大方の見方だ。現場が直面しているのは、知識の不足ではなく、実行するための「人と予算の圧倒的不足」という構造的障壁である。
一般に知られていない盲点とネットの誤解|「うちは紙カルテだから無関係」の危険
ネット上の情報や小規模医療機関の経営者の間で、今なお根強く残っている致命的な誤解がいくつか存在する。その代表的な3つの誤信を検証する。
誤解1:「うちは紙カルテで運用しているからガイドラインは無関係」
これは現在、最も危険な認識である。厚生労働省が公開している「第6.0版 システム運用編」および最新の第7.0版にも明記されている通り、たとえカルテ本体を紙媒体で扱っていたとしても、オンライン資格確認端末や電子レセプト請求用PC、あるいは地域医療連携ネットワークに接続された端末が1台でも院内に存在する場合、本ガイドラインの対象(参照パターンIIやIVなど)となる。院内ネットワークを通じてマルウェアに感染し、オンライン資格確認回線を経由して外部ネットワークに不正アクセスを中継してしまう「踏み台」リスクは紙カルテ医院であっても完全に同一である。
誤解2:「小規模なクリニックはハッカー集団から相手にされない」
攻撃者は特定の医院を名指しで狙う標的型攻撃ばかりを行っているわけではない。インターネット全体に対してポートスキャンを常時仕掛け、サポートが切れたルーターやVPN機器の脆弱性(FortinetやPulse Secureの古いファームウェアなど)を自動プログラムで無差別に探索している。防御の甘いクリニックが侵害され、そこを足がかりに地域の基幹病院や医師会ネットワークへの侵入経路として悪用されるケースが多発している。
誤解3:「セキュリティソフトを入れているからランサムウェアは防げる」
従来型のウイルス対策ソフト(パターンマッチング方式)は、日々生み出される新種・亜種のランサムウェアや、正規の管理者コマンドを悪用する「環境寄生型(LotL)攻撃」を検知できない。現在のサイバーセキュリティ対策で求められているのは、侵入されることを前提として怪しい挙動を検知・遮断するEDR(Endpoint Detection and Response)の導入や、侵入されても被害を最小化するネットワークのマイクロセグメンテーション(セグメント分離)である。
【プロの結論】医療ガバナンスと組織社会学の視点から下す判断基準
病院組織のセキュリティ問題を単なる「IT部門の技術的課題」として捉えている限り、根本的な解決は望めない。組織社会学の観点から見れば、日本の医療機関は極めて特異な権力構造を持っている。院長や特定の診療科部長が絶対的な権威を持ち、事務方やシステム管理者が従属するヒエラルキーが存在するためだ。
「先生がログインに手間取るから二要素認証を免除する」「外部保守業者が長年の付き合いだから契約書の中身を見直さない」といった運用の歪みは、技術の問題ではなく組織内の共依存関係と心理的バウンダリーの崩壊に起因している。医療情報安全管理責任者が真に機能するためには、専門職としての権限を経営陣が承認し、臨床医であってもセキュリティ規程の例外を認めない「心理的安全性を伴うガバナンス」が不可欠となる。
【プロの判断基準】自院内対応を進めるべきか、外部委託(MSSP)を全面採用すべきか
2026年現在の環境下において、各医療機関がとるべき進路の客観的な判断基準を提示する。
▼自院中心の運用で乗り切る体制が整っている条件:
- 常勤の医療情報技師または情報システム専任担当者が2名以上在籍している。
- 外部委託事業者との間で、SLAに基づくアクセスログの定期提出と監査ルーチンが確立している。
- ネットワークが「電子カルテ系」「情報系」「外部保守系」でVLANや物理分離され、論理的オフラインバックアップが自動化されている。
▼外部専門事業者(MSSP/SOC)への包括委託を即座に決断すべき条件:
- IT担当者が総務課や医事課との兼務であり、日常のログ解析を行う時間が週に1時間も取れない。
- 院内ネットワークの構成図が3年以上更新されておらず、どの機器がどこに繋がっているかブラックボックス化している。
- バックアップが同一ネットワーク内のNAS(ネットワーク接続ストレージ)にのみ保存されており、オフライン保管が行われていない。
後者に該当する場合、無理に内部リソースだけで第7.0版の要求水準を満たそうとすれば、現場の疲弊を招くだけでなく、有事の際に経営陣が善管注意義務違反に問われるリスクが極めて高い。外部リソースの積極的活用こそが、現実的な防衛策となる。
【医療情報システムの安全管理に関するガイドライン】に関するよくある質問(FAQ)
Q1:ガイドラインに違反した場合、法的な罰則やペナルティはあるのか?
A1:ガイドライン自体は行政指導指針であり直接の刑事罰規定はありません。しかし、医療法第25条に基づく行政の立入検査における重要確認項目となっており、不備が認められた場合は改善命令の対象となります。さらに、サイバー攻撃を受けて医療データが漏洩したり診療停止に陥ったりした場合、安全管理義務を怠っていたとして民事上の損害賠償責任や経営陣の善管注意義務違反を問われる法的リスクが生じます。
Q2:個人経営の無床診療所でも「医療情報安全管理責任者」を置かなければならないのか?
A2:はい、必須です。ただし、専任の担当者を雇う必要はなく、院長自身が責任者を兼務することが認められています。重要なのは名目だけでなく、厚生労働省が配布しているチェックリストを定期的に確認し、委託先の管理やバックアップの取得状況を把握・管理している実態を維持することです。
Q3:厚労省の「サイバーセキュリティ対策チェックリスト」はどこから入手し、どう活用すべきか?
A3:厚生労働省の公式ウェブサイト「医療情報システムの安全管理に関するガイドライン」特設ページから最新版が無料でダウンロード可能です。年1回以上の自己点検を行い、回答結果を経営会議で共有するとともに、未達項目に対する改善計画を文書化して保管することが強く推奨されます。
Q4:電子カルテをクラウド型へ移行する際、最低限確認すべき事業者の選定基準は何か?
A4:総務省・経産省の事業者向けガイドラインおよび厚労省ガイドラインに基づき、「ISMAP(政府情報システムのためのセキュリティ評価制度)に登録されているか」「データの保存場所が日本国内のデータセンターであるか」「自院が契約解除した際のデータ完全消去証明およびデータ移行手順が担保されているか」の3点を必ず契約前に確認してください。
まとめ:2026年最新動向を踏まえた医療セキュリティ対策の羅針盤
医療情報システムの安全管理は、もはや「ITの利便性を高めるためのオプション」ではなく、「患者の生命と地域医療の継続性を担保するための基礎インフラ」である。2026年6月に公表された第7.0版が突きつけたメッセージは極めて重い。それは、医療機関と外部ベンダーが一体となってサプライチェーン全体のセキュリティを底上げしなければ、強固な医療体制は維持できないという冷厳な事実だ。
経営陣はIT部門に責任を丸投げする姿勢を改め、自院のリスクを直視しなければならない。まずは厚生労働省が提示するセキュリティチェックリストを用いた現状把握から着手し、オフラインバックアップの確保や二要素認証の導入など、被害を局所化するための現実的な一歩を迅速に踏み出すことが求められている。 (出典: 医療 情報 システム の 安全 管理 に関する ガイドライン(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。