しめじアプリの危険性とは?個人情報流出の噂と2026年最新の安全対策
スマートフォンのキーボードを好みのキャラクターやアイドルの写真に着せ替え、ユニークな顔文字や流行語を瞬時に呼び出せる入力アプリ「Simeji(しめじ)」。若年層を中心に圧倒的な支持を集める一方で、検索窓にアプリ名を入力すると「危険性」「情報流出」「中国」といった穏やかではない言葉が並びます。スマートフォンが決済手段や公私の連絡網として生活の根幹を握る2026年現在、文字入力を司るキーボードアプリの安全性は、個人のデジタルプライバシーに直結する死活問題です。
ネット上に渦巻く「使うだけで個人情報が抜き取られる」「中国のサーバーにデータが筒抜けになっている」といった過激な言説は、どこまでが事実で、どこからが誤解や都市伝説なのでしょうか。本稿では、過去に発生したセキュリティインシデントの経緯から、iOSやAndroidが発する「フルアクセス許可」の技術的意味、2026年時点における最新の運営体制までを客観的な証拠とともに徹底検証します。
📌 【この記事の重要ポイントまとめ】
- 要点1:Simejiの危険性が噂される主因は、2013年に発覚した「設定をオフにしていても入力ログが外部送信されていたバグ騒動」と親会社バイドゥ(百度)の出自にあります。
- 要点2:現在の通信はすべて暗号化され、国内サーバーでの運用や第三者機関の認証取得などセキュリティ対策が大幅に刷新されていますが、クラウド変換機能の特性上、一定のテキストデータが外部送信される構造そのものは変わりません。
- 要点3:日常の雑談や推し活など「エンタメ用途」と、銀行取引・パスワード入力といった「機密用途」でキーボードを使い分ける運用をとることで、潜在的リスクをコントロールしながら便利に活用できます。
【真相解明】しめじアプリの危険性が噂される決定的な理由と過去の騒動
火のないところに煙は立ちません。Simejiに対して「危険」「情報漏洩」というイメージが根強く付きまとう背景には、日本のITセキュリティ史上でも大きく報道されたBaidu IME騒動の過去まとめと、当時の通信トラブルが深く刻まれています。
事の発端は2013年12月のことでした。当時、PC向け日本語入力システム「Baidu IME」およびスマートフォン向け「Simeji」において、ユーザーがクラウド変換機能を無効化(オフ)に設定していたにもかかわらず、端末側で入力された文字列情報が開発元であるバイドゥのサーバーへ送信されていた事実がセキュリティ専門家らの指摘によって明るみに出ました。
当時の報道各社の取材や公式発表資料によると、内閣官房情報セキュリティセンター(NISC)や文部科学省が省庁・大学・研究機関等に向けて「バイドゥ製入力ソフトの使用を停止し、機密情報の漏洩を防ぐこと」を呼びかける異例のセキュリティアラートを発出しました。公的機関が名指しで特定ベンダーの製品に対して警告を発したこの事件は、朝夕の全国ニュースや新聞各紙の一面で大きく報じられ、日本中に「中国企業の入力ソフト=情報を勝手に持ち出すスパイウェア」という強烈なトラウマを植え付ける結果となったのです。
この騒動に対し、バイドゥ株式会社は緊急記者会見を開き、サーバーログの送信は「クラウド辞書の改善に向けたプログラムの設計不備(バグ)であった」と釈明しました。意図的な情報搾取ではなく技術的なミスであったと説明し、修正アップデートと謝罪に追われました。しかし、一度失墜した信頼を取り戻すのは容易ではありません。この中国サーバー送信疑惑の経緯とバイドゥ情報漏洩の真相をめぐる混乱こそが、現在に至るまで尾を引く「しめじアプリの危険性」の震源地です。

フルアクセス許可の安全性と個人情報流出リスクの技術的実態
過去の事件を知らない若い世代であっても、Simejiを導入する際に必ず直面する恐怖の関門があります。それが、スマートフォンOSが突きつけてくる「フルアクセスの許可」を求める警告画面です。
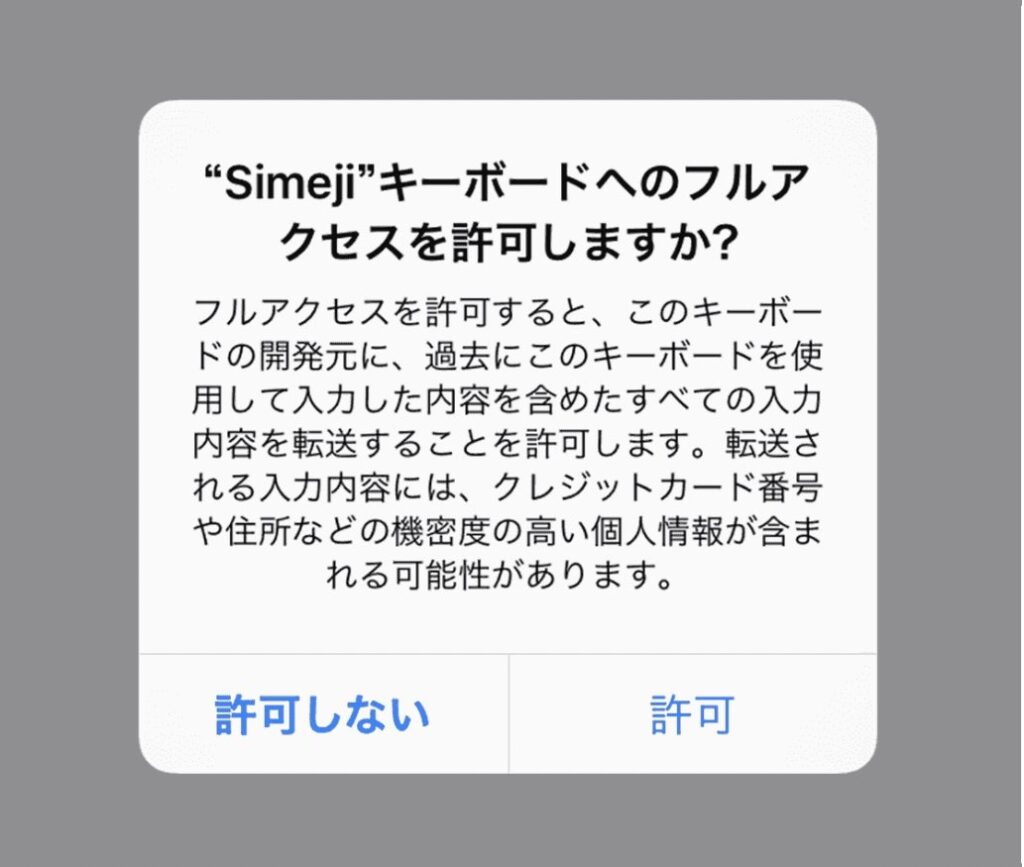
iPhone(iOS)でSimejiの着せ替えやクラウド変換を有効にしようとすると、システムから次のようなショッキングな文言が表示されます。
「このキーボードに、過去に入力した内容を含め、すべての入力内容をキーボードの開発元に転送することを許可します。これにはクレジットカード番号や住所などの機密性の高い個人情報が含まれる可能性があります」
この文面を目にしたユーザーが「このアプリはクレジットカード番号を盗み取るつもりなのか」とパニックに陥り、SNSで危険性を訴える投稿を行うケースが後を絶ちません。しかし、ここにはOSの仕様と仕組みに関する大きな誤解が存在します。
Appleが提示するこの警告メッセージは、Simejiに限らず、Googleが提供する「Gboard」やジャストシステムの「ATOK」など、外部通信を伴うサードパーティ製キーボードアプリを一律に導入する際にOS側が強制的に表示する定型文です。アプリ開発者が文言をカスタマイズすることはできません。
OSの設計思想として、外部キーボードが「ネットワーク通信を行う権限」を要求した段階で、最悪のシナリオ(通信機能を使って悪意ある開発者が入力データを外部へ横流しするリスク)を想定した最大級の警告を発するルールになっているのです。
では、パスワードやクレカ入力時の危険性は実際のところどうなのでしょうか。iOSには「Secure Text Input」と呼ばれる強固なサンドボックス機構が組み込まれています。Safariや各種アプリでパスワード入力フィールドにカーソルが入ると、OSが自動的にSimejiなどのサードパーティ製キーボードを強制切断し、Apple純正の標準キーボードへと画面を切り替えます。そのため、正規のパスワード入力枠に入力された文字列がSimeji経由で外部送信される技術的余地はありません。
ただし、Android端末の場合や、Webサイトの入力フォームが特殊な仕様でパスワード枠として認識されない場合、あるいは通常チャット上で直接カード番号や暗証番号をテキストとして打ち込んでしまった場合には、キーボードプログラムがその文字を検知・処理する可能性がゼロではありません。この点こそが、しめじキーボード個人情報流出リスクを論じる上で冷静に見極めるべき技術的境界線です。
クラウド超変換の通信内容と仕組み|入力履歴収集の本当の理由とは
Simejiが若い世代から圧倒的な支持を集め続ける最大の武器は、アニメの最新セリフ、VTuberの名言、ネットスラング、複雑なアスキーアートが一瞬で候補に現れる「クラウド超変換」です。では、このクラウド超変換の通信内容と仕組みはどうなっているのでしょうか。
スマートフォンの一般的なキーボードは、端末本体に内蔵されたローカル辞書を参照して「かな」を「漢字」に変換します。この処理は端末内で完結するため、外部との通信は一切発生しません。これに対してクラウド超変換は、ユーザーが文字を入力した瞬間に、その入力文字列の断片をインターネット経由でデータセンターのサーバーへリアルタイム送信し、巨大な辞書データベースと照合して最新の変換候補を端末へと送り返しています。
運営会社がSimeji入力履歴収集の理由として明示しているのは、まさにこの機能の精度向上です。ネット上で日々爆発的に生まれる新語やトレンドの言い回しを即座にデータベースへ反映させ、入力体験を豊かにするためには、膨大なユーザーの変換履歴という「ビッグデータ」を解析し続ける必要があります。
公式のプライバシーポリシーおよび技術開示資料によると、クラウド変換サーバーへ送信されるデータからは、氏名、電話番号、メールアドレスなどの個人を特定できる情報が事前に除外され、暗号化通信(TLS/SSL)によって保護された上で、無作為な識別子(トークン)とともに匿名化処理されて蓄積されていると説明されています。
しかし、地政学的な視点を持つIT専門家やセキュリティ担当者の間では、別の懸念が指摘され続けています。それが、親会社である中国・百度(Baidu)の存在と、中国国内の法体系です。2017年に中国で施行された「国家情報法」第7条には、「いかなる組織及び国民も、法に基づき国家情報活動を支持し、これに協力し、共謀しなければならない」という規定が存在します。
現在、日本向けSimejiのデータは日本国内のサーバーで厳格に隔離・管理されていると発表されていますが、「親会社が中国拠点のグローバル企業である以上、将来的に国家権力からの要請があった際にどこまで不可侵を維持できるのか」という疑念を完全に払拭することは、法制度の壁がある限り極めて困難であると言わざるを得ません。

【徹底比較】主要キーボードアプリのセキュリティと機能バランス
テキスト入力アプリは日常のあらゆる意思決定を担うため、利便性とプライバシーのバランスを比較して選択することが欠かせません。主要なキーボードアプリを客観的な指標で比較検証しました。
| キーボードアプリ | 開発元・運営企業 | 主なサーバー所在地 | 強み・特徴 | セキュリティ上の留意点 | 編集部の総合評価 |
|---|---|---|---|---|---|
| Simeji(しめじ) | バイドゥ株式会社 (親会社:中国Baidu) | 日本国内 (AWS等の国内リージョン) | 写真着せ替え、顔文字、流行語のクラウド変換、フォント変更 | クラウド変換時のテキスト送信。過去の通信トラブル履歴、親会社の地政学リスク | エンタメ性最強。 機密用途との使い分けが必須 |
| Gboard | Google LLC (米国) | 米国およびグローバル分散 | 多言語入力、Google検索連携、音声入力の精度、シンプルなUI | Googleアカウントと紐づく行動データ収集への懸念(設定でオフ可能) | 実用性と機能のバランスが良く、標準的な万人向け |
| OS標準キーボード (iOS / Android標準) | Apple Inc. / Google LLC | ローカル処理中心 (クラウド同期あり) | 完全なOS統合、極めて高い堅牢性、動作の軽快さ、バッテリー消費低減 | 装飾や着せ替え機能がほぼ皆無。スラングや新語の変換は保守的 | セキュリティ最優先ならこれ一択。金融・業務用に最適 |
| ATOK Passport | 株式会社ジャストシステム (日本) | 日本国内 | 圧倒的な日本語校正能力、誤入力補正、ビジネス文作成支援 | 月額・年額のサブスクリプション課金制(無料版なし) | ビジネス文書作成において最高水準の信頼性と精度 |
このように各ツールを並べて検証すると、Simejiは「表現力と楽しさ」にパラメータを極振りした設計思想であることが分かります。セキュリティ重視のOS標準キーボードとは対極に位置しており、どちらが優れているかという単純な二元論ではなく、「自分のスマートフォンの使い方に対してリスクが許容範囲内にあるか」をユーザー自身が評価しなければなりません。
一般に知られていない盲点とネットの誤解|「乗っ取り」の評判は本当か
ネットの掲示板や知恵袋を調査すると、「Simejiを入れていたらインスタやLINEが乗っ取られた」「勝手に変なメッセージが送信された」という訴えが見受けられます。こうしたしめじアプリ乗っ取りの評判は、果たして真実なのでしょうか。
結論から申し上げると、Simejiのアプリコードそのものが直接の原因となってSNSアカウントが不正アクセスを受けたり、乗っ取られたりしたという確固たる事例は確認されていません。
この誤解が生じる背景には、典型的な「原因の誤認(ポストホック・エルゴ・プロプテル・ホック)」があります。若年層のスマートフォン利用者がアカウントを乗っ取られる主な要因は、以下の3点に集約されます。
- パスワードの使い回し:流出した他サービスのパスワードと同じ文字列を主要SNSでも設定していた。
- フィッシング詐欺の被害:「あなたのアカウントが凍結されます」「荷物の不在連絡」などのSMS詐欺リンクを踏み、偽のログイン画面に自ら認証情報を入力してしまった。
- 二段階認証の未設定:電話番号や認証アプリによる保護をかけていなかった。
被害に遭ったユーザーが「最近新しく入れたアプリ」を思い返した際、セキュリティ警告で名前が知られがちなSimejiが疑いの矛先としてスケープゴートにされやすい構造が存在します。また、Simejiの機能である「アスキーアートの誤送信」や「予測変換の誤タップ」によって友人グループへ予期せぬ文字列が連投された現象を、IT知識の乏しいユーザーが「乗っ取りに遭った」と誤認して拡散した形跡も確認されています。
現在のSimejiアプリの安全性と最新動向に目を向けると、バイドゥ日本法人は情報セキュリティマネジメントシステムの国際規格である「ISO/IEC 27001」の認証を継続取得しており、通信経路の256bit SSL暗号化を徹底するなど、2013年当時とは比較にならないほど防衛体制を強化しています。ネット上で囁かれる「カメラが勝手に起動して部屋を覗き見している」「マイクで会話を盗聴している」といった言説は、iOSおよびAndroidの厳格な権限分離(パーミッション)システムから見ても明らかなデマ・都市伝説と断定できます。
【2026年版】安全に使うための実践マニュアル|端末別の推奨設定術
「危険性の真相は理解できたが、デザインや変換機能が便利なので今後も使い続けたい」。そう考えるユーザーに向けて、プライバシーを厳格に保護しながら安全に使い倒すためのSimeji安全な設定方法を解説します。
設定術1:フルアクセスをオフ(不許可)のまま使う
Simejiは、フルアクセスを許可しなくても基本的な文字入力ツールとして動作します。iOSの場合、設定アプリから「Simeji」を選択し、「フルアクセスを許可」をオフにします。これにより、キーボードアプリが外部のインターネットと通信する経路が物理的に遮断され、過去の騒動のようなデータ送信は技術的に100%不可能になります。
※注意点:フルアクセスをオフにすると、クラウド超変換やキーボードの音の再生、一部の最新着せ替えコンテンツのダウンロードが利用できなくなります。ローカル辞書と基本的なデザイン着せ替えのみを楽しみたい方に最適な運用です。
設定術2:クラウド超変換の通信内容を選択的にコントロールする
クラウド変換の利便性を享受したい場合は、Simejiアプリ内の設定画面を開き、データ通信に関わる項目を精査します。
- クラウド超変換:必要に応じてオンにするが、長文や個人的な日記、プライベートな相談内容を入力する際は一時的に標準キーボードへ切り替える。
- ログ情報の送信・統計情報の協力:アプリ内のプライバシー設定項目に存在する「機能改善のためのデータ送信」や「利用状況の共有」のチェックをすべてオフ(オプトアウト)にする。
設定術3:セキュリティ専門家が推奨する「遊び専用」割り切り運用術
2026年現在、ITリテラシーの高いユーザーの間で定着しているのが、「キーボードを用途に応じて切り替える」というハイブリッド運用です。
日常のLINEでの雑談、X(旧Twitter)やInstagramの投稿、ゲームのチャットといったエンタメ領域では、表現力豊かなSimejiを思い切り活用します。一方で、ネットバンキングのログイン、クレジットカード番号の決済フォーム入力、会社の業務用チャットツール(SlackやTeams)での機密文書入力においては、地球アイコン(またはキーボード切り替えボタン)を長押しし、即座に「OS標準キーボード」へ手動で切り替えて入力します。このワンアクションを徹底するだけで、仮にサードパーティ製アプリに未知の脆弱性や情報送信リスクが存在したとしても、致命的な個人情報漏洩を未然に防ぐことができます。
【プロの結論】おすすめできる人・慎重になるべき人の判断基準
IT社会において絶対的なゼロリスクは存在しません。利便性というリターンと、情報送信というリスクの引き換えをどのように評価すべきか、明確な基準を提示します。
▼ Simejiの利用をおすすめできる人
- 推し活や好きな写真でキーボードを彩り、日々のスマートフォン操作に楽しさを求めたい人
- ネットスラングや顔文字、アスキーアートを頻繁に使い、友人とのチャットを盛り上げたい人
- 前述の「重要情報入力時は標準キーボードに切り替える」というデジタル・バウンダリー(境界線)を自律して管理できる人
▼ Simejiの利用を慎重に検討すべき人(非推奨)
- スマートフォン1台で企業の機密情報、顧客データ、取引先の連絡先を日常的に扱うビジネスパーソン
- 行政機関、法曹関係、防衛・研究関連など、極めて高度な情報秘匿義務を課されている職種の人
- 「データがどこかのサーバーと通信している」という事実そのものに強いストレスや不安を感じてしまう人
人間関係において他者と健全な距離を保つために「境界線(バウンダリー)」が必要であるのと同様に、私たちが毎日触れるデジタルツールとの間にも明確な境界線を設ける意識が求められています。「すべてを拒絶する」でも「すべてを無防備に委ねる」でもなく、アプリの特性とリスク構造を把握した上で、自らの意志で手綱を握ることが肝要です。
【しめじ アプリ 危険 性】に関するよくある質問(FAQ)
Q1:Simejiをスマートフォンにインストールしただけで、写真や連絡先が抜き取られることはありますか?
A1:インストールしただけで勝手に写真フォルダや連絡先データが抜き取られることはありません。iOSやAndroidはサンドボックス構造を採用しており、キーボードアプリが連絡先やストレージへアクセスするには個別のユーザー承認が必要です。不必要な権限要求(連絡先アクセス等)が表示された場合は許可しない設定を貫けば、写真や電話帳が漏れるリスクはありません。
Q2:フルアクセスを許可しないと、Simejiはまったく使えないのでしょうか?
A2:いいえ、フルアクセスをオフ(不許可)にしても通常の日本語入力や文字の確定、あらかじめ端末に保存された着せ替えデザインの利用は可能です。ただし、ネット通信を必要とする「クラウド超変換」や新しい着せ替え素材のダウンロード、キータップ音の再生などは機能しなくなります。
Q3:子どもがどうしてもSimejiを使いたいと言っていますが、持たせても大丈夫ですか?
A3:結論から言えば、適切な初期設定とルールの共有を行えば問題ありません。保護者の方が「機能改善データの送信」をオフにし、万が一クレジットカード情報や住所、各種パスワードを入力する場面では必ず標準キーボードに切り替えるよう指導してください。また、未成年者のスマートフォン利用における課金トラブルを防ぐため、アプリ内課金(Simeji VIPプラン等)に制限をかけておくことを推奨します。
Q4:2026年現在、Simejiのデータが中国政府へ渡っている決定的な証拠はあるのですか?
A4:現在、日本国内で提供されているSimejiから取得されたデータが中国政府に直接引き渡されたという公的な証拠やセキュリティ機関からの報告は存在しません。バイドゥ側は日本国内のサーバーによる運用と厳格なプライバシー保護体制を公表しています。ただし、親会社が中国拠点のIT企業であることから、法制度上の潜在的リスクを警戒する専門家の指摘が継続しているのが現状です。
まとめ:リスクを正しく理解し「利便性とセキュリティ」を両立する
「しめじアプリは危険なのか」という問いに対するジャーナリスティックな回答は、「過去に重大なインシデントがあったことは動かしがたい事実だが、現在の運営体制は大幅に強化されており、盲目的に恐れる必要はない。ただし、クラウド変換という構造上の特性を理解した運用が不可欠である」となります。
どのようなウェブサービスやアプリケーションであっても、便利さとプライバシーは常にトレードオフの関係にあります。過激なネットの噂に惑わされて過剰に怯えるのではなく、また無警戒にすべての情報を預けてしまうのでもなく、安全設定を適切に行い、機密性の高い場面では標準ツールを併用する――この大人のリテラシーこそが、デジタル社会を賢く生き抜くための最善の防壁となります。 (出典: しめじ アプリ 危険 性(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。